Temps enrere, quan gaudia dels darrers dies de vacances, m’envaïa progressivament una sensació tant de tristesa com de mandra pel fet d’haver de reincorporar-me a la feina i posar fi a una etapa prolongada de lleure i descans. Darrerament, però, el que em preocupa més el dia abans de tornar a la feina és si recordaré totes les contrasenyes dels diferents llocs als quals haig d’accedir per poder treballar.
Si en el meu dia a dia utilitzo un munt de contrasenyes diferents, com ja et vaig explicar en la història anterior, a l’hora de treballar aquesta situació s’accentua encara més.
Pel tipus de feina que tinc, he de fer ús d’un gran nombre de contrasenyes: correu corporatiu, programa informàtic per tramitar els procediments judicials (e-justícia.cat i Temis), portal Arconte de gravació de vistes, punt neutre judicial, intranet, compte de dipòsits i consignacions judicials del jutjat… Per aquest motiu, el dia en què em reincorporo a la feina després d’un temps, no n’estic del tot segur que, en introduir la primera contrasenya (tot just obrir l’ordinador), no em surti l’irritant missatge: “El nom d’usuari o la contrasenya no són correctes. Torna-ho a provar”.
En el fons, si això em succeís (de moment encara no ha passat), la situació tampoc seria tan greu. L’únic que em comportaria (a més de posar-me de mal humor ja de bon matí el dia en què torno de les vacances) seria una petita despesa de temps i energia. Hauria d’iniciar un petit procés a fi de recuperar la contrasenya, cosa que em portaria segurament a trucar a l’Àtom (servei de suport informàtic i d’assistència tècnica de la Generalitat de Catalunya). Això, però, no és res comparat amb el calvari que està vivint un programador suís pel fet de no recordar una contrasenya. Si quan t’equivoques amb la contrasenya, t’angoixa o t’estressa el missatge que t’avisa del número d’intents que et queden abans que es bloquegi l’accés, quan t’expliqui la història d’aquest home veuràs que això teu no és tan greu ni dramàtic com et penses.
Si abans et deia que, quan em reincorporo a la feina, després d’un temps absent, a vegades dubto de quina contrasenya utilitzava, és perquè aquesta no és fixa, sinó que el sistema ens exigeix canviar-la periòdicament. Cada cert temps rebo un avís en què se m’alerta que la meva contrasenya està a punt de caducar i que he de canviar-la per una de nova. Rebre aquest avís és bastant molest, però, segons els experts en ciberseguretat canviar de contrasenya regularment és molt recomanable (forma part del que anomenen “higiene digital”).
Una altra cosa que també recomanen els experts i que s’ha estès darrerament és la doble autenticació. Es tracta d’una mesura de seguretat addicional en la protecció dels nostres comptes. Anomenada també “autenticació multifactor o “autenticació en dos passos” consisteix bàsicament en el fet que, a més d’introduir la nostra contrasenya per poder accedir al nostre compte, haurem de fer un altre pas. Normalment, aquest “segon pas” consisteix a introduir un codi o número que haurem rebut per SMS, o bé confirmar l’accés al compte mitjançant un enllaç que ens hauran enviat per correu electrònic.
Sembla que no podem escapar de les contrasenyes ni dels números PIN, però… hi ha alguna manera de minimitzar aquesta “fatiga de la contrasenya”?
Hi ha algunes alternatives recomanades pels experts per no haver d’introduir tantes contrasenyes en el nostre dia a dia. Et parlaré de les dues més importants:
D’una banda, tenim el gestor de contrasenyes. Es tracta d’una aplicació que serveix per emmagatzemar totes les nostres contrasenyes. Amb aquest sistema, només has de recordar la contrasenya mestra, i el gestor s’ocupa d’administrar una contrasenya diferent per a cada compte. D’aquesta manera s’evita que l’usuari utilitzi la mateixa contrasenya a tot arreu. Tanmateix, els gestors de contrasenyes també tenen els seus riscos i inconvenients, com ara oblidar-se de la contrasenya mestra (no podries iniciar la sessió enlloc) o que un pirata informàtic accedeixi a aquesta contrasenya mestra i, de retruc, a tots els comptes en els quals utilitzes el gestor.
L’altra opció a les contrasenyes són les passkeys. Com indica el seu nom en anglès, aquest terme significa “clau de pas” i consisteix en la possibilitat d’accedir a un lloc restringit sense necessitat d’introduir cap contrasenya.
El primer que hem de fer si volem utilitzar una passkey és crear-la, i per fer això necessitarem fer servir el PIN, l’empremta dactilar, la cara o l’iris. Un cop creada la clau, aquesta només “residirà” en un dispositiu (normalment el mòbil) i no es podrà copiar. Amb la passkey emmagatzemada al teu dispositiu, podràs fer-la servir per iniciar sessió a altres llocs, com ara l’ordinador (necessitaràs tenir el bluetooth activat al mòbil i a l’ordinador). Sembla, però, que de moment les passkeys no estan convencent a molta gent que ja les ha provat i que ha tornat al cap de poc a usar les contrasenyes clàssiques.
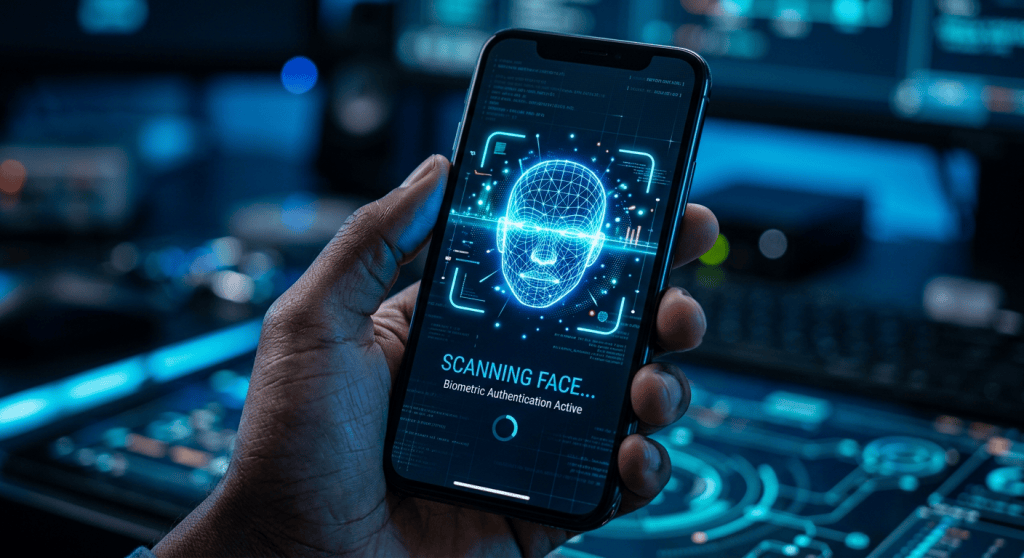
Si en el post anterior et parlava d’empreses i webs com Nordpass o Cybernews, que publiquen cada any un llistat amb les 10 contrasenyes més usades al mon (també classificades per països), l’empresa nord-americana de ciberseguretat Hive Systems elabora també anualment un estudi sobre el temps que li costa a un sistema informàtic d’alta gamma esbrinar una contrasenya, segons com sigui de segura.
Segons aquesta empresa, les contrasenyes de 4,5,6 i 7 caràcters són extremadament fàcils de desxifrar. La majoria es poden obtenir a l’acte o en menys d’una hora. Fins i tot la més complicada de 7 caràcters (que combini minúscules, majúscules, números i símbols) es pot esbrinar en molt poc temps.
A partir dels 8 caràcters la cosa canvia (per això la majoria de serveis i plataformes t’exigeixen aquest mínim de caràcters per registrar-te). Si entre els 8 caràcters combinem majúscules, minúscules, símbols i números el nivell de seguretat ja és prou important com perquè costi molt més de desxifrar. Però compte, que encara que tingui 8 caràcters, si conté únicament números, el temps per endevinar-la baixa a només uns quants segons!
El que més m’ha cridat l’atenció d’aquesta investigació és que, amb només un caràcter més (és a dir, una contrasenya de 9 caràcters) el salt endavant a escala de protecció és enorme. I és que, si la teva contrasenya té 9 caràcters i barreja símbols, números, majúscules i minúscules el temps estimat per desxifrar-la es multiplica de manera exponencial fins a arribar als segles. Val la pena, doncs, que canviïs la teva contrasenya o hi afegeixes algun caràcter més fins a arribar als 9 o 10 (jo ja ho he fet).
Acabaré aquest post amb la història a la qual feia referencia al principi: la del programador suís Stefan Thomas.
Aquesta història comença l’any 2011 quan una empresa va encarregar al programador suís Stefan Thomas que fes un vídeo explicatiu sobre els Bitcoins. En aquell moment, l’Stefan Thomas era un dels pocs experts que hi havia al món en aquest tema. Per aquesta feina, l’empresa li va pagar (sembla que a petició seva) en bitcoins. Concretament, li va pagar 7.000 BTC (bitcoins). En aquell moment, el bitcoin estava per sota del dòlar, però en pocs mesos la cotització d’aquesta criptomoneda es va disparar i un bitcoin va passar a valdre quasi 30 dòlars (els 7.000 BTC de l’Stefan van passar a valer 140.000 dòars). Davant d’aquesta gran revaloració, l’Stefan va decidir recuperar-los.
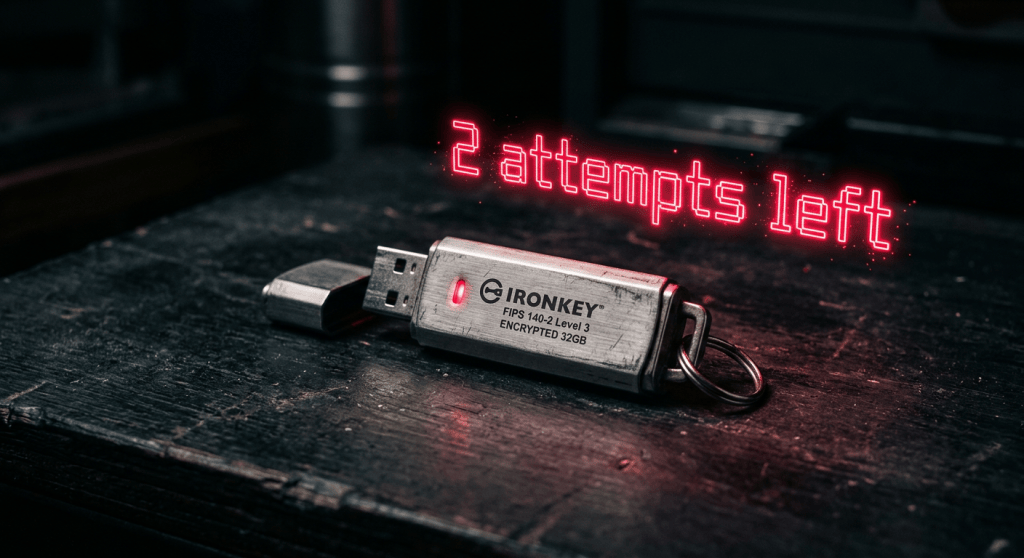
En Thomas tenia 3 còpies del seu moneder de bitcoins, però, sense adonar-se’n va esborrar per error el contingut de dues d’aquestes còpies. La tercera còpia la tenia en un dispositiu USB (aquest tipus de moneder bitcoin s’anomena “Cold wallet”) protegit per una contrasenya. El cas és que l’Stefan Thomas també va perdre el paper on tenia apuntada la contrasenya. El dispositiu USB on estan guardats els bitcoins (anomenat IronKey) només admet 10 intents per introduir correctament la contrasenya. Superats aquests intents sense èxit, l’IronKey elimina el seu contingut per sempre.
A dia d’avui, el valor del bitcoin s’ha multiplicat tant que els 7.000 bitcoins que l’Stefan Thomas té emmagatzemats al seu dispositiu USB equivalen a una autèntica fortuna de centenars de milions d’euro. La qüestió, però, és que a l’Stefan només li queden 2 intents pel fet d’haver-ho provat ja 8 cops sense èxit.
Sembla difícil que ho pugui aconseguir en els dos intents que li queden i l’Stefan Thomas ja s’ha fet la idea de que no els recuperarà. Tanmateix, hi ha una alternativa perquè pugui accedir als seus bitcoins: hackejar la IronKey.
Malgrat que des d’IronKey defineixen aquest dispositiu com a “inhackejable”, el cert és que és gairebé impossible que no tingui cap vulnerabilitat. Per aquest motiu, una empresa anomenada Unciphered es va proposar “trencar” la seguretat d’aquestes claus USB. L’empresa va comprar claus d’aquest tipus per estudiar-les amb escàners de tomografia computada i instruments làser i, pel que sembla, ho ha aconseguit. Almenys, el que sí que ha pogut assolir Unciphered es passar dels 10 intents de què disposa l’usuari per introduir la contrasenya a poder disposar d’intents infinits L’Stefan Thomas ha declinat però l’oferta d’Unciphered assegurant que està en negociacions amb altres experts.
Després d’aquesta història (real) que t’acabo d’explicar, el proper cop que t’equivoquis amb la contrasenya (esperem que no) i et surti l’avís del número d’intents que et queden abans que es bloquegi l’accés, no t’estressis tant. Intenta restar-li dramatisme a la situació. Pensa que difícilment el teu cas serà tan greu com el de l’Stefan i que segurament només serà qüestió de temps i de paciència!
Per cert, respecte als vuit intents fallits que va fer l’Stefan Thomas per accedir als seus bitcoins… i si la contrasenya correcta era una d’aquelles vuit però la va escriure malament per error i no se’n va adonar?


Molt bé com sempre!
M'agradaM'agrada
llegit Joan Oriol… In text amè… Només cal que diguis, quan et falten 2 intents, que cal fer. Salut tio Xavier
M'agradaM'agrada